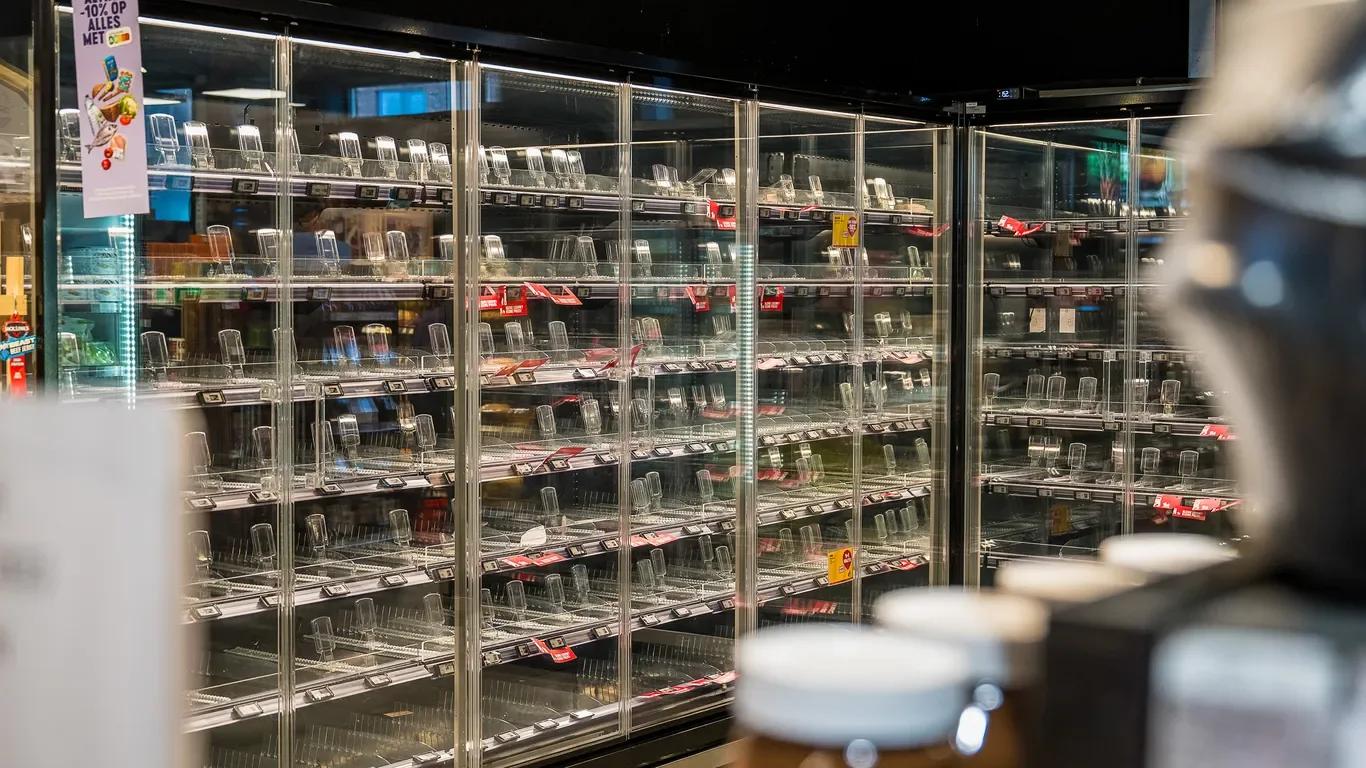
Jak doszło do ataku i kim są sprawcy?
Seria skoordynowanych ataków rozpoczęła się we Francji (dotykając m.in. sieci Carrefour, Intermarché i Coopérative U), po czym szybko rozprzestrzeniła się na Niemcy, Belgię, Szwecję, Holandię, Irlandię oraz Estonię.
Ataki nie były wymierzone w pojedyncze domowe sprzęty, lecz w zewnętrzne systemy IoT i przemysłowe sterowniki chłodnicze (np. dostarczane przez zewnętrznych dostawców usług serwisowych oraz producentów takich jak Danfoss).
Co wykorzystali hakerzy?
Hakerzy wykorzystali podatności w systemach zdalnego zarządzania i monitorowania chłodnictwa. Zamiast wyłączyć prąd, celowo zmienili parametry pracy instalacji – wymusili długotrwałe cykle rozmrażania, ustawiając temperatury dochodzące nawet do 40–50°C, jednocześnie opóźniając lub blokując sygnały alarmowe.
Jacy cyberprzestępcy stoją za atakiem?
Do tej pory żaden znany ugrupowanie hakerskie nie przyznało się oficjalnie do ataku. Eksperci ds. cyberbezpieczeństwa (m.in. z firmy Sekoia) oraz unijne służby wskazały jednak, że skala operacji, brak żądań okupu (przynajmniej w jawnej formie) oraz uderzenie w łańcuchy dostaw żywności mają znamiona zorganizowanego sabotażu lub działań zmotywowanych geopolitycznie (tzw. cyberdywersja na infrastrukturę krytyczną).
Sytuacja aktualna w Polsce
Problem dotarł również nad Wisłę, a polskie służby odnotowały pierwsze groźne incydenty.
- Zgłoszono przypadki zdalnego przejęcia kontroli nad chłodniami w sklepach w Polsce, m.in. głośny przypadek w hipermarkecie Auchan w Olsztynie oraz w małych punktach handlowych. Dzięki szybkiej reakcji pracowników w części przypadków udało się natychmiast przenieść towar i uniknąć potężnych strat.
- Zespół CERT Polska (działający w ramach NASK) potwierdził incydenty i natychmiast przeprowadził skanowanie polskiej przestrzeni internetowej. Wykryto ponad 140 przemysłowych urządzeń chłodniczych otwartych i bezpośrednio widocznych w sieci, które mogły stać się łatwym celem dla hakerów.
- Po pilnych ostrzeżeniach wydanych przez CERT Polska, ponad 70 podmiotów gospodarczych (w tym duże, znane sieci supermarketów) natychmiast odłączyło swoje systemy sterowania chłodnictwem od otwartego internetu oraz wdrożyło zabezpieczone połączenia VPN.
Do sprawy odniósł się również Sanepid
Proste działanie, które ma drastyczne skutki, ponieważ cała żywność musi zostać zutylizowana
Sprawą w Polsce zajmują się służby cyberbezpieczeństwa oraz policja.